„Sind wir von NIS2 betroffen? Und was müssen wir jetzt tun?“
Betroffenheitsprüfung, Gap-Analyse und priorisierte Roadmap.
Informationssicherheit · Governance · Business Continuity
Ich helfe Geschäftsführungen und IT-Leitungen im Mittelstand, NIS2 und ISO 27001 umzusetzen. Am Ende wissen Sie, wer über welches Risiko entscheidet und wie Sie das nachweisen.
Typische Situationen
Betroffenheitsprüfung, Gap-Analyse und priorisierte Roadmap.
Schlanker ISMS-Aufbau bis zur Zertifizierungsreife.
Gezielte Auditvorbereitung und Begleitung.
Strukturierte Nachweise und belastbare Antworten.
Management-Reporting und klare Verantwortlichkeiten.
Governance, Rollen und Vertretungsregelungen.
Aus meiner Praxis
Mineralölhandel & Tankstellennetz · KRITIS-Umfeld
Ausgangslage
Das bestehende Richtlinien-Framework für Informationssicherheit erfüllte die Anforderungen von ISO 27001, KRITIS und NIS2 nicht.
Vorgehen
Ich habe das vorhandene Framework analysiert und die Richtlinienstruktur an die Normanforderungen angepasst, ohne sie neu aufzubauen.
Ergebnis
Ein ISO-27001-konformes Richtlinien-Framework für KRITIS und NIS2, fertig nach 10 Beratertagen.
Internationaler Handelskonzern · ISMS
Ausgangslage
Der Konzern wollte Informationssicherheit in allen Ländern einheitlich steuern und das mit einem ISO-27001-Zertifikat belegen.
Vorgehen
Ich habe die ISMS-Governance mit Rollen, Gremien und Richtlinien federführend aufgebaut, eine kombinierte Schutzbedarfs- und Business-Impact-Analyse eingeführt, das ISMS in das Risikomanagement der Gruppe integriert und den weltweiten Rollout gesteuert.
Ergebnis
Der Konzern hat die ISO-27001-Erstzertifizierung erreicht. Das ISMS ist Teil der bestehenden Management- und IT-Service-Prozesse.
Internationaler Handelskonzern · Krisen- & Notfallmanagement
Ausgangslage
Für schwere Sicherheitsvorfälle und IT-Ausfälle fehlten eine gruppenweite Krisenorganisation und verbindliche Wiederherstellungsprozesse.
Vorgehen
Ich habe die Krisenorganisation aufgebaut, ein Alarmierungswerkzeug eingeführt, ein IT-Service-Continuity-Framework implementiert und Krisenübungen mit der Führungsebene durchgeführt.
Ergebnis
Der Krisenstab hat geübte Entscheidungswege, alarmiert strukturiert und berichtet regelmäßig an die Konzernleitung.
Projekte aus freiberuflicher und angestellter Tätigkeit, anonymisiert. Details gerne im persönlichen Gespräch.
Mehr über meinen WerdegangLeistungen
Ich berate Geschäftsführung und IT-Leitung zu Strategie, Organisation und Nachweisen. Die technische Umsetzung übernehmen Ihre IT oder Ihre Dienstleister.
Zielbild, Roadmap und festgelegte Entscheidungswege.
Mehr erfahrenAuditfähiges ISMS und NIS2-Umsetzung mit schlanker Dokumentation.
Mehr erfahrenKennzahlen, mit denen Ihre Geschäftsführung Risiken steuert.
Mehr erfahrenKrisenstab, BCM und ITSCM, geübt vor dem Ernstfall.
Mehr erfahrenIhr Nutzen
Sie wissen, welche Risiken Sie tragen und welche Sie reduzieren. Beides können Sie gegenüber Gesellschaftern, Kunden und Behörden erklären.
Rollen, Gremien und Vertretungen stehen fest, und Ihr Team kennt sie.
Er zeigt Risiken, Fortschritt und offene Entscheidungen, ohne technische Details.
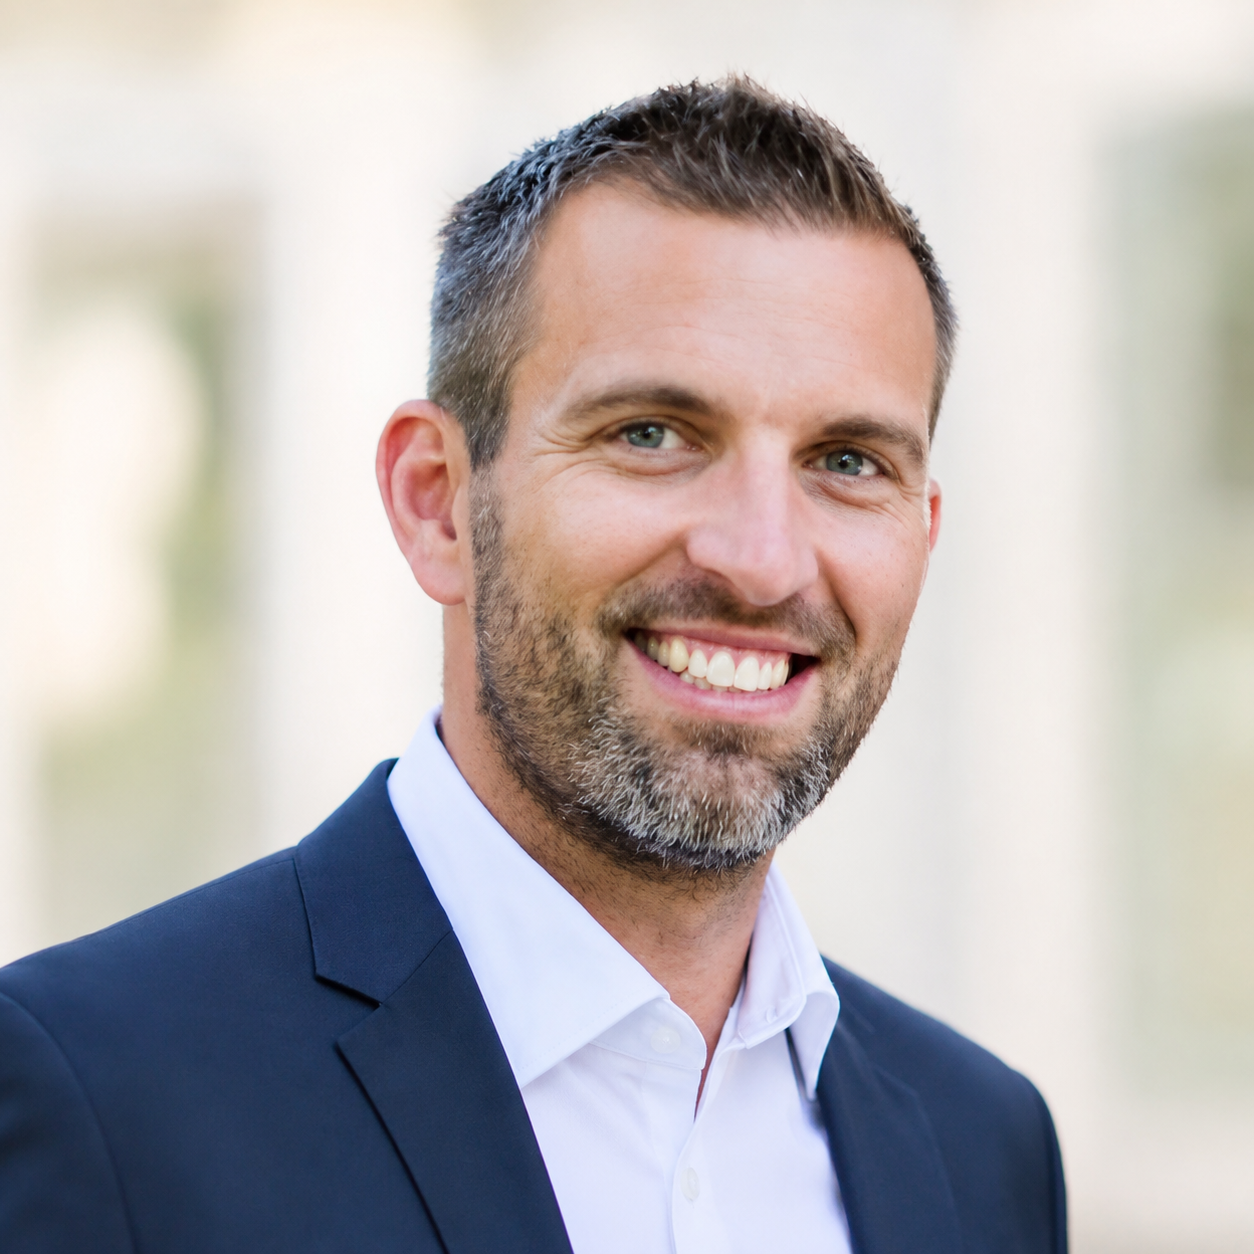
Fabian Damaschke
Ihr direkter Ansprechpartner · CISM · CRISC
In 30 Minuten klären wir, wo Sie stehen, womit Sie anfangen und was es ungefähr kostet.
30 Minutenkostenfreiunverbindlich