Über mich
Informationssicherheit ist für mich eine Führungsaufgabe.
Seit über zehn Jahren arbeite ich in der Informationssicherheit. Angefangen habe ich als IT-Auditor bei PwC. In einem internationalen Handelskonzern habe ich die ISO-27001-Erstzertifizierung gesteuert und die Krisenorganisation mit aufgebaut.
Die Probleme, die ich am häufigsten sehe, sind organisatorisch: Ein Risiko hat keinen Eigentümer, oder die gesamte Sicherheit hängt an einer Person. Deshalb arbeite ich mit Geschäftsführung und IT-Leitung an Rollen, Risiken und Nachweisen. Firewalls konfiguriere ich nicht.
Ich bin zertifiziert als CISM, CRISC und Certified IT Service Continuity Manager.
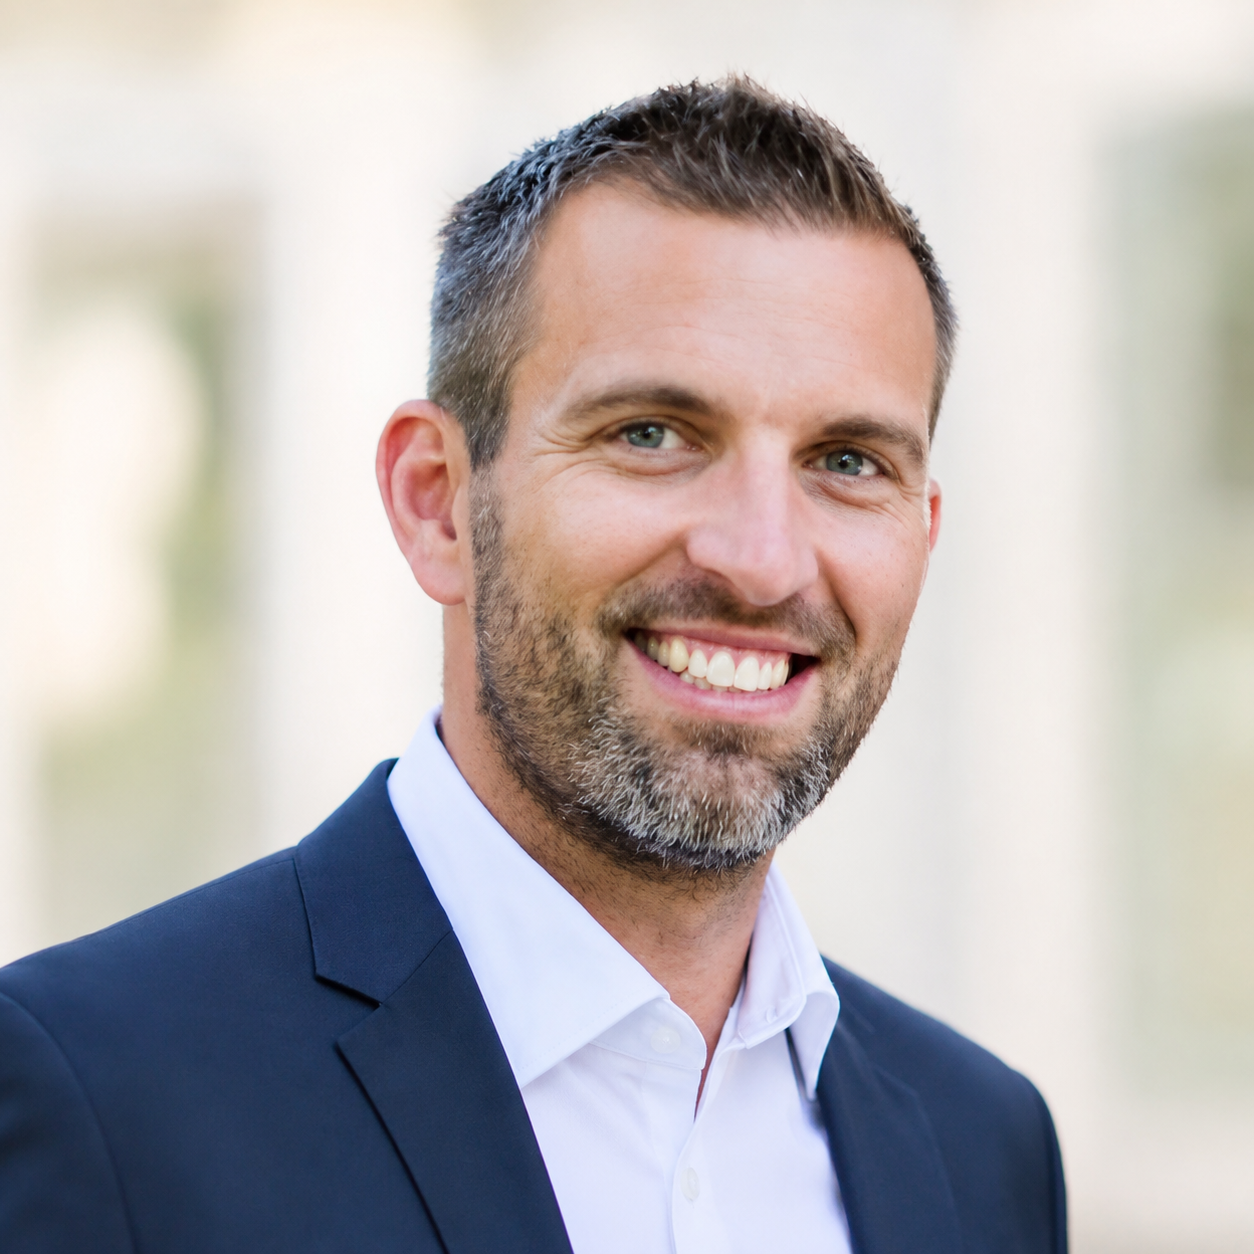
Fabian Damaschke
Werdegang
seit 2026
Freiberuflicher Berater (ISMOne)
Informationssicherheit, ISMS-Governance, KRITIS/NIS2
seit 2021
Internationaler Handelskonzern
Informationssicherheitsstrategie, NIS2-Umsetzung, Krisen- und IT-Service-Continuity-Management, ISMS-Rollout bis zur ISO-27001-Erstzertifizierung, AI Security
2019 bis 2020
Internationaler Handelskonzern, USA
Security Awareness, Datenschutz nach CCPA, Vendor Security Management, Data Loss Prevention
2017 bis 2019
Internationaler Handelskonzern
Aufbau ISMS-Framework nach ISO 27001, Governance-Strukturen, Integration in ITIL-Prozesse
2014 bis 2017
PricewaterhouseCoopers (PwC), Düsseldorf
IT- und Prozessprüfungen nach IDW PS 951 und PS 850, MaRisk- und BAIT-Beratung, IKS-Prüfungen bei Banken und Finanzdienstleistern
Zertifizierungen
ISACA CISM, ISACA CRISC, Certified IT Service Continuity Manager
Ausbildung
M.Sc. IT-Management, B.Sc. Betriebswirtschaftslehre
Ich kenne Informationssicherheit aus beiden Perspektiven: als Prüfer und als Verantwortlicher für die Umsetzung.
Buchen Sie ein Erstgespräch.
In 30 Minuten klären wir, wo Sie stehen, womit Sie anfangen und was es ungefähr kostet.